De Cyberbeveiligingswet en fysieke toegang
Wat NIS2 betekent voor uw toegangsbeheer
Sinds 15 augustus 2026 is de Cyberbeveiligingswet van kracht, de Nederlandse invulling van de Europese NIS2-richtlijn. Vanaf die datum gelden nieuwe verplichtingen voor ongeveer 8.000 organisaties in Nederland, zonder overgangsperiode. De aandacht gaat daarbij vooral uit naar digitale beveiliging: netwerken, systemen en incidentmelding. Maar wie de wet goed leest, ziet dat ook de fysieke toegang tot kritieke ruimtes er nadrukkelijk onder valt. In dit artikel leest u wat de Cyberbeveiligingswet inhoudt, hoe u bepaalt of uw organisatie eronder valt, waarom fysieke toegang onderdeel is van de wet, en welke rol toegangsbeheer speelt om aantoonbaar aan de eisen te voldoen.
Wat is de Cyberbeveiligingswet?
De Cyberbeveiligingswet (Cbw) is de Nederlandse vertaling van de Europese NIS2-richtlijn. De wet vervangt de oude Wet beveiliging netwerk- en informatiesystemen (Wbni) en breidt de reikwijdte fors uit. Waar de oude wet zich beperkte tot een kleine groep vitale sectoren, vallen nu organisaties uit achttien sectoren onder de wet: van zorg, overheid en energie tot vervoer, drinkwater en digitale dienstverlening. De wet kent een aantal kernverplichtingen. Organisaties moeten aantoonbaar maatregelen nemen om risico's te beheersen (de zorgplicht), significante incidenten binnen strakke termijnen melden (de meldplicht) en zich registreren bij de toezichthouder (de registratieplicht). Het toezicht ligt voor het grootste deel bij de Rijksinspectie Digitale Infrastructuur (RDI), met voor sommige sectoren een eigen toezichthouder, zoals de IGJ in de zorg.
Valt uw organisatie onder de wet?
Het is de vraag die wij het vaakst krijgen. Het antwoord volgt uit een toets in twee stappen, die per juridische entiteit wordt uitgevoerd.
Stap 1: verricht uw entiteit zelf een activiteit uit de wet? Een organisatie valt niet onder de Cyberbeveiligingswet enkel vanwege haar omvang, of omdat zij levert aan een klant in een kritieke sector. Bepalend is of de juridische entiteit zélf een activiteit of dienst verricht die in de bijlagen van de wet is opgenomen. Bijlage 1 bevat de zeer kritieke sectoren, zoals energie, drinkwater, gezondheidszorg, vervoer en digitale infrastructuur. Bijlage 2 bevat de andere kritieke sectoren, zoals post- en koeriersdiensten, afvalbeheer, de vervaardiging van bepaalde producten en digitale aanbieders.
Stap 2: voldoet de entiteit aan de omvangscriteria? Valt de activiteit onder een van de sectoren, dan is vervolgens de omvang bepalend. De wet geldt als:
- de entiteit 50 of meer medewerkers (fte) heeft; of
- de entiteit minder dan 50 fte heeft, maar zowel de jaaromzet als het balanstotaal hoger is dan € 10 miljoen.
Let op: bij concernstructuren tellen verbonden en partnerondernemingen, zoals een moederbedrijf of dochterondernemingen, mee in de berekening van medewerkers, omzet en balanstotaal. Daarnaast gelden uitzonderingen waarbij de omvang niet of anders bepalend is, onder meer voor bepaalde digitale dienstverleners, overheidsinstanties en organisaties die op grond van de Wet weerbaarheid kritieke entiteiten (Wwke) als kritieke entiteit zijn aangewezen. Ook kan een organisatie afzonderlijk door het verantwoordelijke ministerie worden aangewezen.
Zo checkt u het. Het NCSC heeft de toets overzichtelijk uitgewerkt op Valt mijn organisatie onder de Cyberbeveiligingswet? Daar doorloopt u beide stappen, inclusief de sectorbijlagen en de omvangscriteria. Wilt u het sneller weten, dan komt u via diezelfde pagina bij de NIS2 Zelfevaluatie van de RDI. In enkele minuten ziet u of de wet waarschijnlijk voor uw organisatie geldt, en of u als 'essentiële' of 'belangrijke' entiteit wordt aangemerkt. De uitkomst is een eerste indicatie, geen definitief besluit. Bij een concernstructuur met meerdere entiteiten of vestigingen loont het om dit per entiteit juridisch te laten toetsen. Valt uw organisatie onder de wet, dan registreert u zich bij het NCSC via mijn.ncsc.nl.
Belangrijk om te weten: een leverancier die zelf niet aan de criteria voldoet, valt niet automatisch onder de wet doordat hij levert aan een Cbw-plichtige klant. Die klant moet echter wel de cyberbeveiligingsrisico's van zijn rechtstreekse leveranciers en dienstverleners beheersen, en zal daarom vaak beveiligingseisen opnemen in contracten en inkoopvoorwaarden. Indirect krijgt u er als leverancier dus alsnog mee te maken.
Fysieke toegang is onderdeel van de zorgplicht
Cyberbeveiliging associeert men al snel met firewalls, wachtwoorden en software-updates. Toch is dat maar een deel van het verhaal. De zorgplicht uit de wet vraagt om passende technische, operationele en organisatorische maatregelen, en werkt een reeks gebieden uit die een organisatie ten minste moet regelen. Verschillende daarvan raken direct aan fysieke toegang.
Het gaat dan onder meer om beleid voor toegangsbeveiliging, om fysieke beveiligingsmaatregelen rond kritieke ruimtes, en om personeelsbeveiliging. Concreet: wie heeft toegang tot de serverruimte, het archief of andere kritieke omgevingen, en waarom? Het uitgangspunt daarbij is least privilege. Medewerkers krijgen toegang tot de ruimtes die ze voor hun functie echt nodig hebben, en niet meer dan dat.
Digitale en fysieke beveiliging zijn in de praktijk dan ook niet te scheiden. Een goed beveiligd netwerk in een serverruimte waar iedereen zomaar naar binnen kan, is niet veilig. De wet erkent dat, en verwacht dat organisaties ook de fysieke laag op orde hebben.
Van 'op orde' naar 'aantoonbaar op orde'
Het sleutelwoord in de wet is aantoonbaar. Het is niet voldoende dat uw toegangsbeheer in de praktijk goed geregeld is; u moet het ook kunnen laten zien. Bij een controle wil de toezichthouder kunnen nagaan wie toegang heeft tot welke ruimtes, of dat nog past bij de functie, en wie welke rechten wanneer heeft toegekend, gewijzigd of ingetrokken.
Juist daar wringt het bij veel organisaties. Toegangsrechten stapelen zich in de loop der jaren op, oud-medewerkers staan soms nog in het systeem, en het overzicht is versnipperd over meerdere beheerders of systemen. Dat het beheer handmatig gebeurt, maakt het bovendien lastig om achteraf te reconstrueren wat er is gebeurd. Op de vraag of u kunt aantonen dat het klopt, is het antwoord dan vaak: niet precies.
Cyberbeveiliging is een bestuurlijke verantwoordelijkheid geworden
Een van de meest ingrijpende onderdelen van de wet is dat cyberbeveiliging expliciet een verantwoordelijkheid van het bestuur is. Bestuurders moeten de risicomaatregelen goedkeuren, toezien op de uitvoering en voldoende kennis hebben om dat weloverwogen te kunnen doen. Er geldt zelfs een opleidingsplicht.
De wet maakt het bovendien mogelijk om individuele bestuurders bestuursrechtelijk te sanctioneren bij niet-naleving. De boetes voor organisaties kunnen daarnaast fors oplopen: tot 10 miljoen euro of 2% van de wereldwijde jaaromzet voor essentiële entiteiten, en tot 7 miljoen euro of 1,4% voor belangrijke entiteiten. In de praktijk hanteert de toezichthouder een proportionele aanpak, doorgaans eerst een waarschuwing of aanwijzing, en pas bij ernstige of herhaalde nalatigheid een boete. De boodschap is niettemin duidelijk: 'dat regelt onze leverancier wel' is geen verdediging meer.
Wat u nu kunt doen
De wet is inmiddels van kracht en kent geen overgangsperiode. Voldoet uw organisatie nog niet, dan loopt u dus nu al risico. Een goede eerste stap is een scope-analyse: stel per juridische entiteit vast of en hoe uw organisatie onder de wet valt, direct of via de keten, bijvoorbeeld met de zelfevaluatie van de RDI. Breng vervolgens in kaart hoe uw toegangsbeheer nu is ingericht, en waar het overzicht ontbreekt.
Specifiek voor fysieke toegang helpt het om drie vragen te kunnen beantwoorden:
- Wie heeft toegang tot welke ruimtes, en past dat nog bij ieders functie?
- Worden rechten tijdig aangepast bij een functiewijziging of uitdiensttreding?
- Kunt u van elke wijziging herleiden wie die heeft doorgevoerd, en wanneer?
Kunt u die vragen niet met zekerheid beantwoorden, dan is dat precies het punt waar verbetering waarde toevoegt.
De rol van geautomatiseerd toegangsbeheer
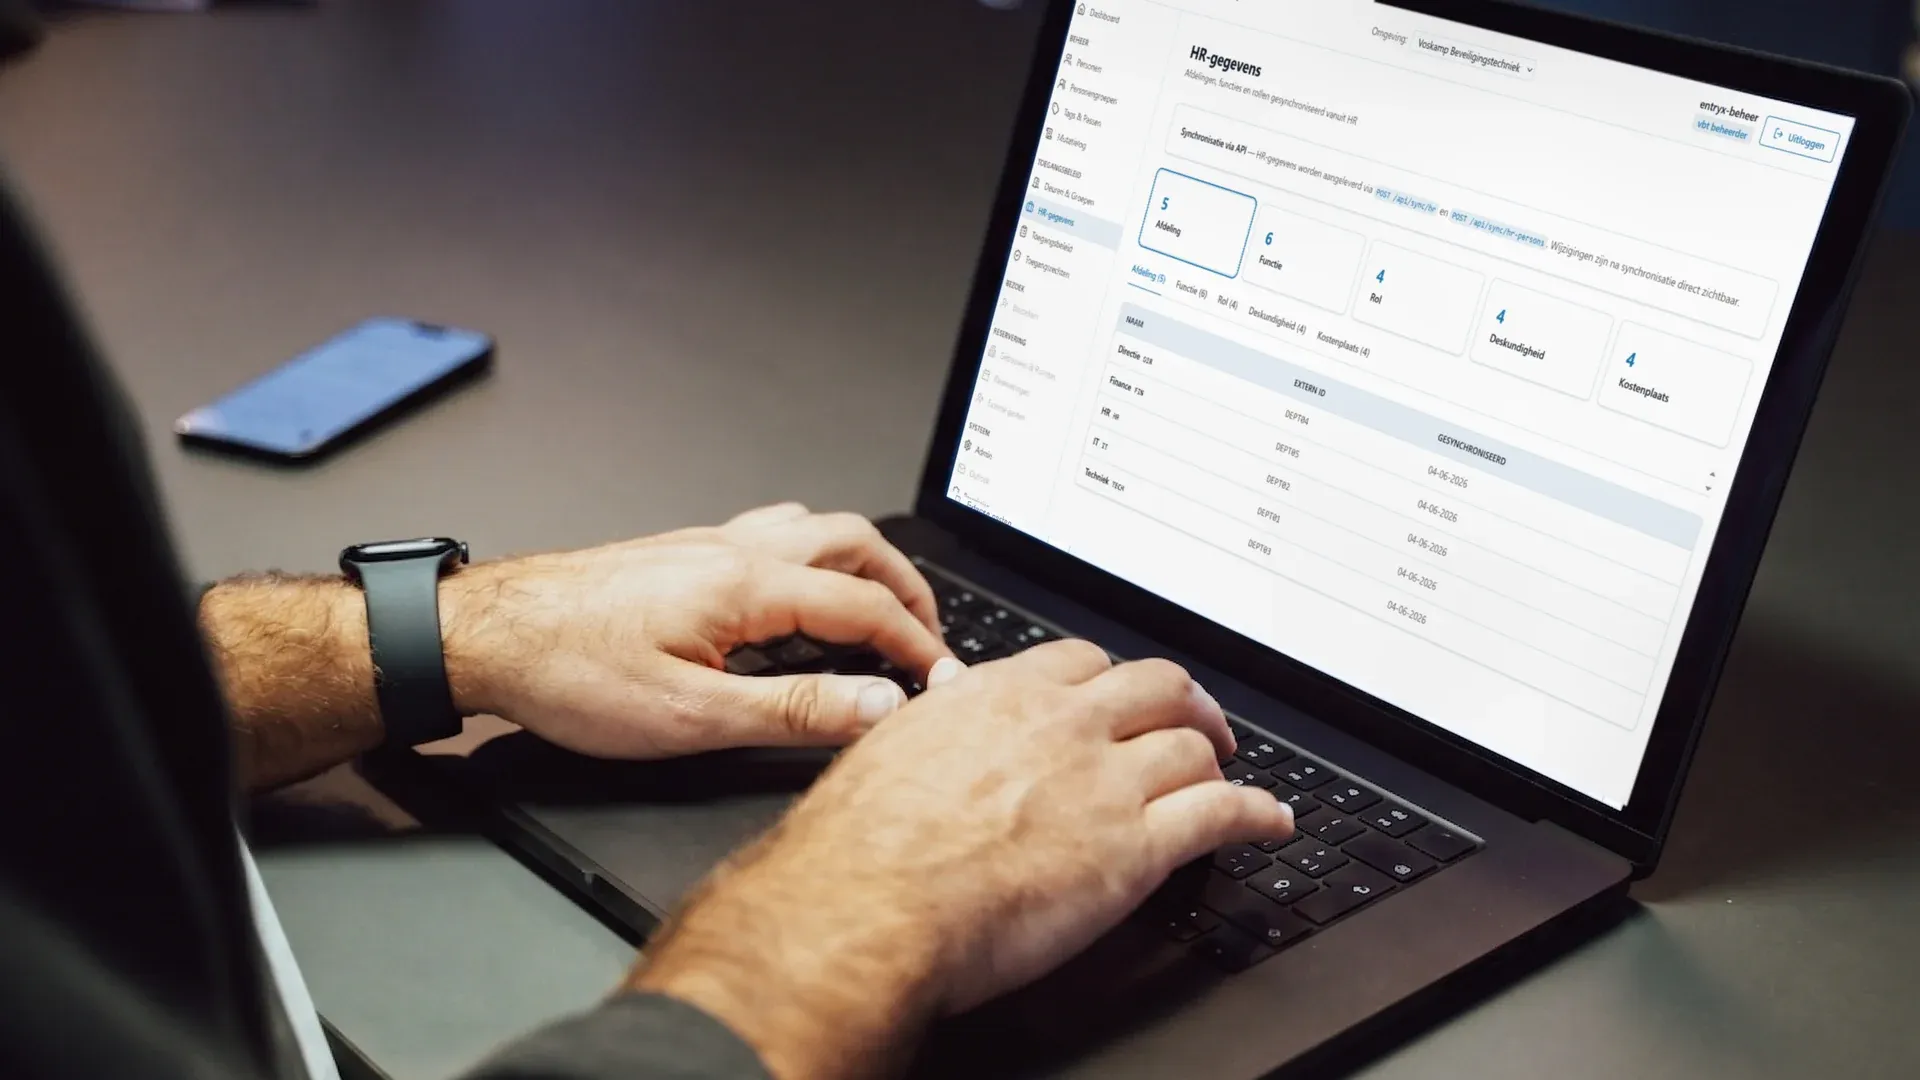
Handmatig beheer bijwerken is zelden de oplossing. Het proces blijft dan kwetsbaar en arbeidsintensief. Meer effect heeft het om toegangsbeheer anders te organiseren. Door het toegangssysteem te koppelen aan een HR- of Identity Management-systeem worden toegangsrechten automatisch toegekend op basis van rol en functie. Verandert er iets, dan bewegen de rechten direct mee. Gaat iemand uit dienst, dan wordt toegang automatisch ingetrokken.
Belangrijker nog voor de wet is dat elke wijziging wordt vastgelegd in een volledig logboek. Zo ontstaat het inzicht dat de toezichthouder vraagt: niet alleen wie waar toegang heeft, maar ook wie welke rechten wanneer heeft aangepast. Daarmee verschuift toegangsbeheer van een operationele, facilitaire taak naar een proces dat aantoonbaar, beheersbaar en voorspelbaar is.
De Cyberbeveiligingswet vraagt dus niet om méér beheer, maar om beter en aantoonbaar beheer. Voor organisaties die hun fysieke toegang nu op orde brengen, is de wet geen bedreiging, maar een aanleiding om een proces te verbeteren dat toch al aandacht verdiende.
Meer weten over aantoonbaar toegangsbeheer?
Wilt u weten hoe u uw toegangsbeleid aantoonbaar op orde brengt, en hoeveel tijd, kosten en risico's u daarmee kunt besparen? Lees meer over geautomatiseerd toegangsrechtenbeheer, of neem contact met ons op voor een vrijblijvend gesprek.
Geautomatiseerd Toegangsrechtenbeheer